Em resumo
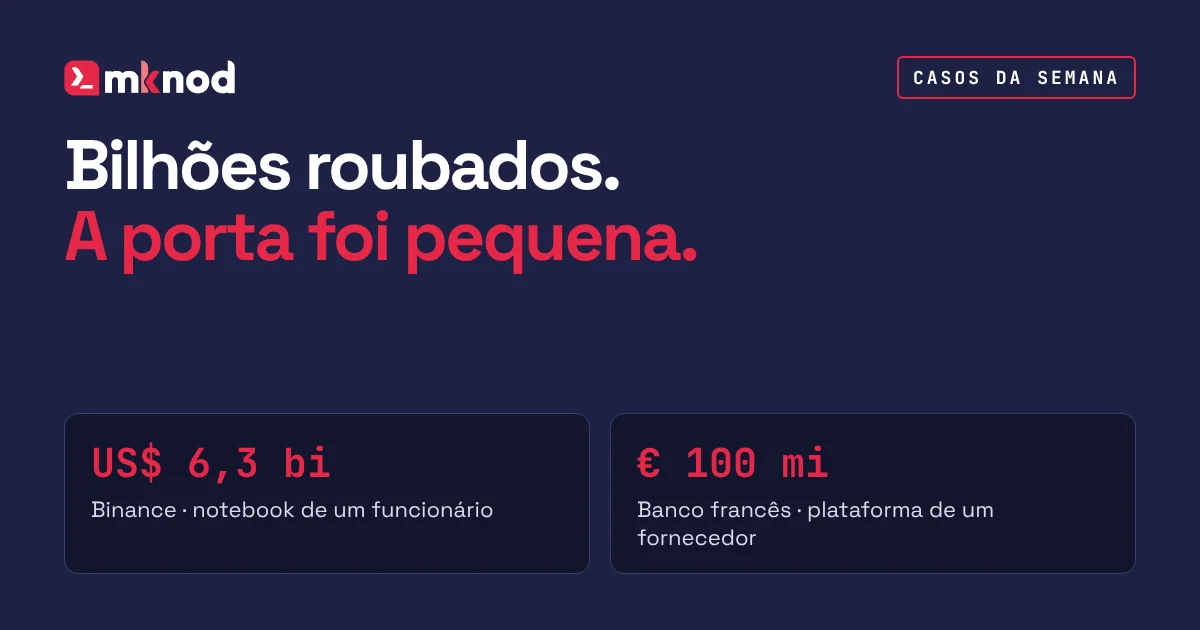
- No fim de outubro, a Binance perdeu cerca de US$ 6,3 bilhões em criptomoedas, o maior roubo do tipo já registrado. A investigação aponta o notebook comprometido de um funcionário como porta de entrada.
- Dias depois, o banco francês Crédit Mutuel Arkéa informou transferências fraudulentas de cerca de € 100 milhões. Segundo o próprio banco, os criminosos entraram pela plataforma de um prestador de serviços.
- Nenhum dos dois ataques precisou derrubar uma muralha: bastou um dispositivo e um fornecedor de confiança.
- Para pequenas e médias empresas, as perguntas práticas são duas: os notebooks estão protegidos, e quem de fora tem acesso aos seus sistemas?
Em menos de duas semanas, dois ataques chamaram a atenção do mundo: um contra a maior corretora de criptomoedas do planeta e outro contra um banco tradicional europeu. Os valores são de outra escala, mas o roteiro tem tudo a ver com a realidade de qualquer empresa.
Binance: um notebook e US$ 6,3 bilhões
No fim de outubro, criminosos retiraram cerca de US$ 6,3 bilhões das carteiras que a Binance usa para processar transações, em quase 200 criptomoedas diferentes. É o maior roubo de ativos digitais já registrado.
Segundo a própria Binance, o ataque usou o notebook de um engenheiro da área de operações, que foi comprometido e usado para enviar ordens de saque não autorizadas. A empresa diz ter encontrado outros pontos de invasão e segue investigando. Analistas de blockchain associaram o ataque a um grupo ligado à Coreia do Norte, mas a autoria ainda não foi confirmada oficialmente.
Parte do dinheiro (cerca de US$ 3 bilhões em stablecoins) foi congelada no mesmo dia pelas empresas emissoras, e a Binance afirmou ter reservas para cobrir os clientes.
Banco francês: o fornecedor como porta de entrada
Em 4 de novembro, o Crédit Mutuel Arkéa, banco regional francês, informou ter sido vítima de um ataque que gerou transferências fraudulentas de cerca de € 100 milhões. Os criminosos não mexeram nas contas de clientes: usaram contas do próprio banco para enviar o dinheiro a outras instituições, onde ele foi convertido em criptomoedas.
O banco descartou erro humano e afirmou que os atacantes passaram pela plataforma de um de seus prestadores de serviços e, a partir dela, chegaram diretamente aos seus sistemas. Parte do valor já foi recuperada, e a promotoria de Paris abriu investigação.
O que os dois casos têm em comum
São empresas com orçamento e equipes de segurança que nenhuma PME tem. Mesmo assim, os ataques não começaram por uma falha sofisticada no coração do sistema. Começaram por algo que já estava dentro: o computador de alguém da equipe e o acesso de um fornecedor.
É o mesmo padrão que vemos todos os dias em empresas menores: o notebook sem proteção atualizada, a senha sem segundo fator, o técnico terceirizado que tem acesso remoto permanente a tudo. Um fornecedor que já está autenticado não deve ser tratado como confiável por padrão.
O que fazer na sua empresa
Trate cada notebook como a porta da frente. Proteção com análise de comportamento (EDR), sistema e navegador atualizados, disco criptografado e usuário sem permissão de administrador no dia a dia.
Ative MFA em tudo. E-mail, sistemas financeiros, painéis de nuvem e, principalmente, contas de administrador.
Faça o inventário dos fornecedores com acesso. Quem acessa, por onde (VPN, ferramenta de acesso remoto, conta própria), com qual permissão e desde quando. Acesso que não é usado deve ser removido.
Limite o que o acesso de fora consegue fazer. Nenhum acesso de terceiro deve conseguir movimentar dinheiro ou extrair dados críticos sem uma segunda aprovação interna.
Monitore o que é fora do padrão. Login de país ou horário incomum, ferramenta de acesso remoto aberta sem chamado, volume anormal de dados saindo: são sinais que dão tempo de reagir.
A MKNOD também é um fornecedor
Como empresa de TI, a MKNOD acessa os sistemas dos clientes todos os dias. Por isso essa conversa vale para nós também. Se você é cliente, pode pedir para revisarmos juntos como esse acesso está configurado: quem acessa, por onde e com quais permissões.
Se você ainda não sabe responder às perguntas acima sobre a sua empresa, comece pelo nosso diagnóstico de segurança gratuito: uma análise feita só com informações públicas, sem instalar nada, com um relatório de nota A a F em até 1 semana.
Fontes: Reuters, AFP, Folhapress, CNN Brasil, Presse-citron
Serviço relacionado
Cibersegurança para empresas
Proteção dos computadores, controle de acessos de terceiros e monitoramento de comportamento fora do padrão fazem parte do serviço de segurança da MKNOD.
Ver o serviço de cibersegurança →